Nevienam nepatīk sīkfailu baneri:
- Apmeklētājam tie var šķist kā kaitinošs šķērslis starp saturu, kam tie vēlas piekļūt.
- WordPress vai WooCommerce vietnes īpašniekam tās var šķist kā izdevumi bez jebkādiem ieguvumiem.
Tomēr atkarībā no jūsu tīmekļa vietnes, sīkdatņu banneris varbūt pat nav nepieciešams.
Ja jūsu tīmekļa vietne izmanto tikai tādas sīkdatnes un līdzīgas tehnoloģijas, kas ir absolūti nepieciešamas jūsu sniegtā pakalpojuma nodrošināšanai, jūs varat darboties bez tradicionālā banera, ar pogu "Pieņemt visas sīkdatnes".
Tas nenozīmē, ka varat ignorēt privātuma likumus. Tomēr tas nozīmē, ka labāks risinājums varētu būt izstrādāt savu tīmekļa vietni tā, lai tai nemaz nebūtu nepieciešama lietotāja piekrišana, lai veiktu nevajadzīgu izsekošanu.
Lūk, ko patiesībā dara sīkfaili, kad var būt nepieciešama piekrišana un kā jūs varat samazināt vai novērst nevajadzīgu izsekošanu WordPress vai WooCommerce vietnē.
Sīkfaili ir nelieli datu fragmenti, ko tīmekļa vietne saglabā apmeklētāja pārlūkprogrammā, piemēram, Chrome vai Safari. Tie ļauj tīmekļa vietnēm saglabāt informāciju starp lapu ielādēm vai apmeklējumiem.
Piemēram, interneta veikals var izmantot sīkfailus, lai atcerētos:
- Kas atrodas apmeklētāja iepirkumu grozā?
- Vai apmeklētājs ir pieteicies savā kontā?
- Noteiktas preferences vai iestatījumus.
- Kuru valodu vai reģionu viņi izvēlējās?
Taču ne visas sīkdatnes pilda vienādu funkciju.
Likudmošanā ir atšķirība starp stingri nepieciešamām tehnoloģijām un nebūtiskai lietotāju izsekošanai.
Tās ir tehnoloģijas, kas ir nepieciešamas, lai nodrošinātu apmeklētāja pieprasīto pakalpojumu vai ļautu tīmekļa vietnei darboties, kā paredzēts.
WooCommerce veikalā tie varētu būt sīkfaili, kas saistīti ar iepirkumu groza funkcionalitāti, klientu sesijām, norēķinu procesu un autentifikāciju.
Atkarībā no piemērojamajiem tiesību aktiem un tehnoloģijas izmantošanas veida, šīm sīkdatnēm var nebūt nepieciešama tāda paša veida piekrišana kā reklāmas vai analītikas sīkfailiem.
Šīs tehnoloģijas un sīkfaili var palīdzēt veikt analītiku, reklamēšanu, profilēšanu, personalizēšanu vai izsekošanu dažādās vietnēs, tomēr bez tām mājas lapa ir spējīga darboties un jūs varat piedāvāt saviem apmeklētājiem pakalpojumus.
Daži piemēri:
- Reklāmas pikseļi.
- Noteiktas Google Analytics konfigurācijas.
- Meta Pixel.
- Trešo pušu reklāmas skripti.
- Dažs ievietotais video (Youtube), kartes (Google Maps) un sociālo tīklu saturs.
Šajos gadījumos privātuma tiesību akti pieprasa, lai tīmekļa vietnes īpašnieks saņemtu lietotāja piekrišanu pirms šo tehnoloģiju un sīkfailu izmantošanas. Kāds ir labākais vai standarta veids, kā iegūt šo piekrišanu? Tieši tā – sīkfailu baneri!
Sīkfailu banneris nav obligāti nepieciešams tikai tāpēc, ka jūsu tīmekļa vietne izmanto sīkfailus.
Svarīgi jautājumi, lai noskaidrotu, vai jums vispār ir nepieciešams sīkfailu baneris:
- Kādas tehnoloģijas izmanto jūsu tīmekļa vietne?
- Kādu informāciju tā ievāc?
- Kāpēc šī informācija tiek vākta?
- Kādi tiesību akti attiecas uz jūsu apmeklētājiem?
- Vai konkrētajai datu ievākšanai ir nepieciešama piekrišana?
Ja jūsu tīmekļa vietne var darboties bez nebūtiskiem izsekošanas rīkiem, to noņemšana var būt daudz labāks risinājums nekā vēl viena uzbāzīga bannera pievienošana.
Kāpēc jums jāpievērš uzmanība tiesību aktiem par sīkfailiem un privātumu?
Sīkfailu noteikumu ievērošana nav tikai lielu korporāciju pienākums.
Arī mazajiem uzņēmumiem, pašnodarbinātajiem, izdevējiem un interneta veikaliem var būt saistības saskaņā ar tiesību aktiem par privātumu un elektroniskajiem sakariem.
Precīzas prasības ir atkarīgas no tā, kur atrodas jūsu apmeklētāji un kādu funkciju pilda jūsu tīmekļa vietne.
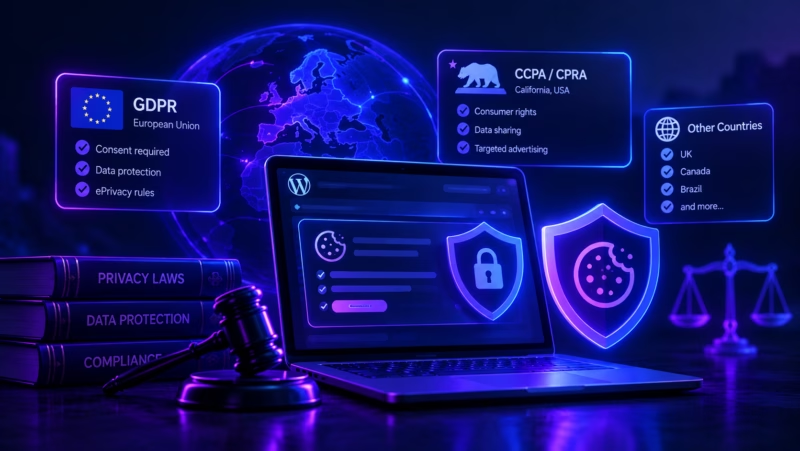
Tīmekļa vietnēm, kas apkalpo cilvēkus Eiropas Ekonomikas zonā, VDAR un e-privātuma regulu ievērošana ir obligāta prasība.
- Īsumā, informācijas glabāšana lietotāja ierīcē vai piekļuve lietotāja datiem, kas ir saistīts ar tādiem mērķiem, kas nav absolūti nepieciešami, var radīt prasību saņemt piekrišanu no lietotāja.
- Ja ir nepieciešama piekrišana, jūsu tīmekļa vietnei tā jāsaņem pirms attiecīgās datu ieguves un apstrādes uzsākšanas.
- Piekrišanai jāatbilst konkrētām prasībām. Piemēram, nepietiek ar to, ka poga "Pieņemt" tiek vienkārši paslēpta aiz mulsinoša interfeisa.
Kalifornijas CCPA/CPRA noteikumi attiecas uz jūsu tīmekļa vietni, ja jūs sniedzat saturu vai pakalpojumus lietotājiem attiecīgajā ASV štatā. Šis likums paredz citādu pieeju nekā iepriekš minētie likumi.
- Noteikumi piešķir Kalifornijas patērētājiem tiesības attiecībā uz personas informācijas pārdošanu vai kopīgošanu un noteiktiem mērķētās reklāmas veidiem.
- Tas nozīmē, ka sīkfailu banneris automātiski nav risinājums visiem ar privātumu saistītajiem jautājumiem ASV. Jūsu tīmekļa vietnē ir jāizvērtē, kāda informācija tiek vākta un kā tā tiek izmantota vai izpausta.
Arī citām jurisdikcijām ir savas prasības attiecībā uz privātumu un elektronisko saziņu, tostarp Apvienotajai Karalistei, Kanādai, Brazīlijai un daudzām citām.
Tāpēc, tā vietā, lai pieņemtu, ka viena sīkfailu banera konfigurācija nodrošina tīmekļa vietnes atbilstību prasībām visā pasaulē, labāk ir apzināt jūsu uzņēmumam būtiskās jurisdikcijas un veikt to tehnoloģiju auditu, kuras jūsu vietne faktiski izmanto.
Kā samazināt lietotāju izsekošanu un, iespējams, atteikties no sīkfailu banera?
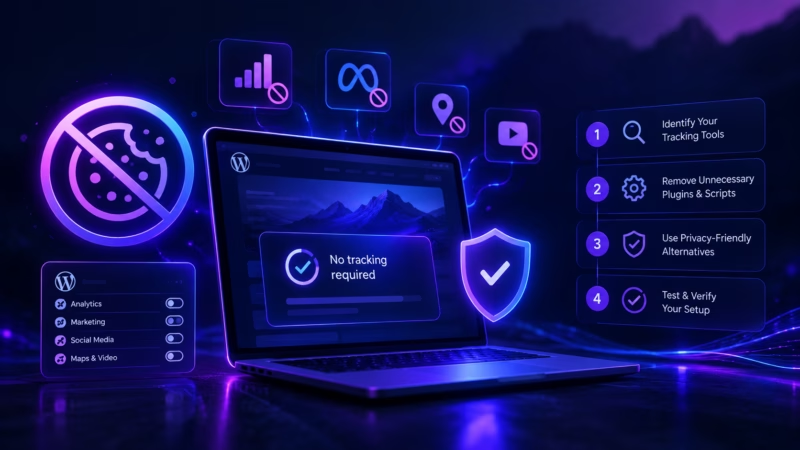
Ja jūsu mērķis ir tikt vaļā no sīkfailu bannera, pirmais solis nav cita privātuma spraudņa instalēšana.
Pirmais solis ir noņemt datu ievākšanu un apstrādi, kurām nepieciešama piekrišana.
Zemāk ir daži praktiski veidi, kā to paveikt.
Analītika ir viens no biežākajiem iemesliem, kāpēc tīmekļa vietnes ievieš nebūtisku izsekošanu.
Tradicionālās analītikas platformas var izmantot sīkfailus, identifikatorus un citas tehnoloģijas, lai izprastu apmeklētāju uzvedību. Tas, vai konkrētai konfigurācijai ir nepieciešama piekrišana, ir atkarīgs no platformas, konfigurācijas, jurisdikcijas un veiktās datu apstrādes.
Viens no ierastiem piemēriem ir "Google Analytics", kas spēj izsekot ikvienai lietotāja darbībai jūsu tīmekļa vietnē - sākot ar informāciju par to, kas ir lietotājs un kādu ierīci viņš izmanto, un beidzot ar konkrētiem pakalpojumiem, ko viņš iegādājas. Šī informācija pēc tam tiek nosūtīta uzņēmumam "Google". Tā kā šāda izsekošana nav obligāti nepieciešama jūsu tīmekļa vietnes darbībai un trešā puse var izmantot šos datus veidos, ko lietotājs nav paredzējis, pirms datu vākšanas un kopīgošanas ir jāsaņem nepārprotama lietotāja piekrišana.
Mēs varam izmantot analītikas platformas, kas paredzētas personas datu vākšanas samazināšanai un, noteiktās konfigurācijās, darbojas bez sīkfailiem.
Dažas tehnoloģijas, ko var izmantot šī mērķa sasniegšanai, ir:
- Matomo, ja tas ir atbilstoši konfigurēts.
- Independent Analytics spraudnis.
Tomēr nepieņemiet, ka analītikas platformas uzstādīšana automātiski atbrīvo jūsu tīmekļa vietni no piekrišanas prasībām.
Mērķis ir iegūt informāciju, kas jums patiešām nepieciešama - lapu skatījumus, novirzīšanas avotus un konversijas -, bez nepieciešamības nevajadzīgi identificēt vai izsekot atsevišķus apmeklētājus.
Trešo pušu iegultais saturs ir vēl viens izplatīts nevēlamas datu izsekošanas avots.
YouTube video, Google Maps logrīks, sociālo tīklu satura iegulums vai cits trešās puses elements var veikt pieprasījumus uz ārēju pakalpojumu, tiklīdz lapa tiek ielādēta.
Tie var radīt nepieciešamību ievākt piekrišana pirms apmeklētājs ir aktīvi mijiedarbojies ar saturu.
Tā vietā, lai nekavējoties ielādētu trešās puses saturu, varat parādīt vietturi, piemēram, pogu zem kura ir paskaidrojošs teksts.
Piemēram:
Šo video mitina YouTube. Noklikšķiniet uz augstāk esošās pogas, lai ielādētu video un izveidotu savienojumu ar YouTube.
Šajā gadījumā, trešo pušu saturs tiek ielādēts tikai pēc tam, kad apmeklētājs noklikšķina uz pogas.
Šo pieeju bieži sauc par risinājums ar diviem klikšķiem, satura bloķētāju, vai fasādi.
Tas var nodrošināt daudz labāku lietotāja pieredzi nekā liela sīkfailu banera rādīšana visā tīmekļa vietnē tikai tāpēc, ka vienā lapā ir ievietots YouTube video.
Tomēr precīzam formulējumam un šāda risinājuma ieviešanas veidam ir jāatbilst jūsu tīmekļa vietnei piemērojamām juridiskajām prasībām.
Piekrišana ne vienmēr nozīmē, ka ir jāpievienot visā tīmekļa vietnē redzamu sīkfailu joslu.
Dažkārt labāks risinājums ir neļaut ielādēties nebūtiskam trešās puses saturam, līdz apmeklētājs to aktīvi pieprasa.
Trešo pušu resursi var radīt pienākumu iegūt piekrišanu no lietotāja, kurus tīmekļa vietņu īpašnieki dažkārt nepamana.
Izplatīts piemērs ir fontu ielāde tieši no ārēja pakalpojumu sniedzēja, nevis to izvietošana savā serverī.
Kad apmeklētāja pārlūkprogramma pieprasa resursu no trešās puses servera, informācija, piemēram, apmeklētāja IP adrese, var tikt atklāta attiecīgajam pakalpojumu sniedzējam.
Tas jau ir izraisījis juridiskus strīdus Eiropā, tostarp lietas, kas saistītas ar ārēji mitinātiem fontiem. Piemēram, 2022. gada Minhenes tiesas prāva saistībā ar "Google Fonts".
Tā vietā, lai pieprasītu fontus un citus statiskos resursus no trešo pušu pakalpojumiem, tos bieži vien varat mitināt tieši savā infrastruktūrā.
Ieguvumi:
- Samaziniet trešo pušu pieprasījumus.
- Sniedz lielāku kontroli pār to, kāda informācija tiek nodota ārpus jūsu tīmekļa vietnes.
- Samaziniet atkarību no ārējiem pakalpojumiem.
- Dažkārt uzlabo veiktspēju.
To pašu principu var piemērot arī citiem ārēji ielādētiem resursiem, ja tas ir praktiski īstenojams.
Šis ir viens no svarīgākajiem - un visbiežāk nepamanītajiem - soļiem.
Jums var šķist, ka jūsu tīmekļa vietne neizmanto sīkfailus, jo esat noņēmis Google Analytics, taču kāds WordPress spraudnis var tos nemanāmi ielādēt jūsu mājas lapā:
- Reklāmas skripti.
- Sociālo tīklu pikseļi.
- Analītikas pakalpojumi.
- Tērzēšanas logrīki.
- Siltuma kartes.
- A/B testēšanas rīki.
- Ārējie fonti.
- Trešo pušu iegultais saturs.
Jūsu tīmekļa vietnes privātuma konfigurāciju nosaka tas, ko vietne faktiski dara, nevis tas, ko, jūsuprāt, esat tajā uzstādījis.
Tādēļ pienācīgā auditā būtu jāfiksē tīkla pieprasījumi un datu glabāšanas mehānismi. Vēlams veikt pārbaudes tādās svarīgās sadaļās kā sākumlapa, produktu lapas, iepirkumu grozs, norēķinu sadaļa un lietotāja konta zona.
Potenciāli, jā.
Pamata WooCommerce veikalam ir nepieciešamas sīkdatnes un citi mehānismi tādām būtiskām funkcijām kā iepirkumu groza un klienta sesijas darbības nodrošināšana.
Šīs nepieciešamās tehnoloģijas automātiski nav reklāmas vai starpvietņu izsekošanas sīkfaili.
Tomēr reāla WooCommerce instalācija reti pastāv izolēti.
Jūsu maksājumu pakalpojumu sniedzējs, analītikas platforma, mārketinga rīki, tērzēšanas programmatūra, reklāmas pikseļi, iegultais saturs un citi spraudņi var radīt papildu datu apstrādi.
Tātad, tā vietā, lai jautātu:
Vai WooCommerce lapai ir nepieciešams sīkfailu baneris?
Noderīgāks jautājums ir:
Ko mana tīmekļa vietne patiesībā ielādē, glabā un pārsūta?
Šīr ir tās liekas, kas ir jāauditē.
Šis raksts ir paredzēts tikai informatīviem nolūkiem un nav uzskatāms par juridisku konsultāciju. Lūdzu, konsultējieties ar kvalificētu juristu, lai pārliecinātos, ka jūsu veikala darbība atbilst vietējiem un/vai starptautiskajiem noteikumiem.